Raspberry Pi 4しばらく登板

Raspberry Pi 5 (RPi5)による新サーバーの運用もだいたい目鼻がつきました.ここでいったんRPi5からRaspberry Pi 4 Model B (RPi4)にサーバー担当を交代しました.

実はこれが一番やりたかったことで,これまで,32bit OSのSlackware ARM 15.0をRPi4で動かしてきましたが,同じハードで64bit OSだとどれくらいパフォーマンスが違うのか,ということです.

ChatGPTによればArmv8では,64bit OS/アプリと32bit OS/アプリでそれほどパフォーマンスに目だった差はないとのことです.

Slackwareの頃のWordPressプラグインRedis Object Cacheのグラフを取っておけばよかったのですが,探したらありませんでした😓

これが,先ほどWordPressをRPi5からRPi4に切り替えたRedis Object Cacheの反応のグラフです.
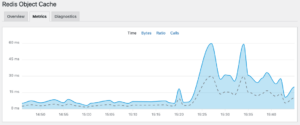
Redis Object Cacheの反応時間.最大のピークは60 ms

最初の大きなピーク(60 ms)あたりがRPi4の起動したタイミングです.その前はRPi5ですから,両者の性能の差が顕著に出ています.たぶん,RPi4をSlackwareARMで動かしてきたときもこんなもんだったと思います😓

今回の件についてはChatGPTの言うことは正しかったようです.残念です.

wp-login.phpをアクセスすると即banします

他人のBLOGに来てログインを試みようなんてのは邪悪な人1に決まってます.

そこで,wp-login.phpにアクセスすると,一発でレッドカード,1か月間アクセス不能になるように設定しました.

間違えてクリックする,あるいはクローラーがリンクをたどることのないように,表にはログインのリンクは出さないようにしました.

万一間違ってアクセス不能になったら,何らかの方法2でその状況に陥った経緯をお知らせ下されば解除の検討を加速します.

  1. あるいは邪悪な機械. ↩︎
  2. 考えれば方法はあると思います. ↩︎

通常運用に戻りました

本年1月19日(月)からサーバー切り替え作業を敢行し,不安定な運用をしてきましたが,いちおう落ち着きました.

内容についてはほぼこれまでのものを引き継げましたが,陳腐化したプラグインがいくつか新サイトでは使えず,一部表示やリンク等に欠損がある可能性があります.大目に見てください.

移転作業に直接は関係ないのですが既出のように3日前の夜Apache httpdへの大量な不正アクセスを発見し,一昨日からFail2Banの導入・設定・テストを行ってきました.

その機能も概ね満足がいくようになりましたので,今後は10分以上にわたるシステムダウンはない見込みなのでここに「通常運用」を宣言いたします.

早速不正アクセス

昨日の夜9時頃でしたか,何気なくサーバーのコンソールからtopコマンドを実行してみると,上から下までapache2のプロセスが並びました.これは尋常ではないことが起きていると,/var/log/apache2/access.logを見てみると,ものすごい勢いで/wp-login.phpにアクセスがかけられています.間違いなく辞書を使ったbrute-forceアタックです.

その時はIPアドレスをプロバイダーのルーターに登録して止めましたが,次に記すセキュリティーアプリのインストール中に,5万件のアクセスだったことが解りました.

そういう訳で今朝はGeminiにDebianでiptablesを使ったブロックの仕方を教わっているうちに,WordPressのデフォルトのログインを止めるpluginのインストールと,Fail2Banというソフトのインストールを勧められました.

WordPressのpluginはWPS Hide Loginというもので,ログインのURL内のパスを任意の文字列に設定できます.そこで迷うことなくUUIDにしました.それでwp-login.phpを指定してきたアクセスは404 not foundになります.これはこれでめでたしめでたしです.

次のFail2Banは,ログを解析して,怪しいアクセスをしてきたところからのIPを無視するように設定するソフトです.設定が複雑なので,Geminiと相談しながらやってみました.その過程で昨夜のログを分析させたら5万件もの “不正アクセス” が検知できたわけです.これは,以前のRaspberry Pi 4 Model B (RPi4)ではそこまで行かなかったと思います.RPi4より体感や簡単な計測で4〜8倍速いRaspberry Pi 5 (RPi5)ならではの被害です.

sendmailもこれを使って防御しつつIPv4のポートも開こうかななどと少し考えています.